CYBER SECURITY & INCIDENT RESPONSE

Περιστατικά κυβερνοασφάλειας που χειριστήκαμε & αντιμετωπίσαμε

Καταγράφουμε πραγματικές επιθέσεις που εντοπίσαμε και αντιμετωπίσαμε: πώς μπήκε ο επιτιθέμενος, τι άφησε πίσω του και τι πρέπει να ελέγξετε άμεσα στα δικά σας συστήματα.

Human-Led Forensics & Complete Anonymity Field Insights

Τα εργαλεία ασφαλείας κάνουν πολλούς ελέγχους, αλλά δεν αντικαθιστούν τον άνθρωπο που ξέρει τι να ψάξει. Κάθε περίπτωση εδώ είναι ανωνυμοποιημένη: δεν αναφέρουμε ιδιοκτήτες, domains ή διαδρομές server, και κρύβουμε κάθε κωδικό και token.

100% Anonymized Cases Root-Cause Elimination Zero Business Downtime Priority

Πραγματικά Περιστατικά

Αναλύουμε περιστατικό προς περιστατικό πώς εκδηλώθηκε η επίθεση, πώς εντοπίστηκαν τα κρυφά backdoors και πώς εξασφαλίστηκε ο πλήρης καθαρισμός.

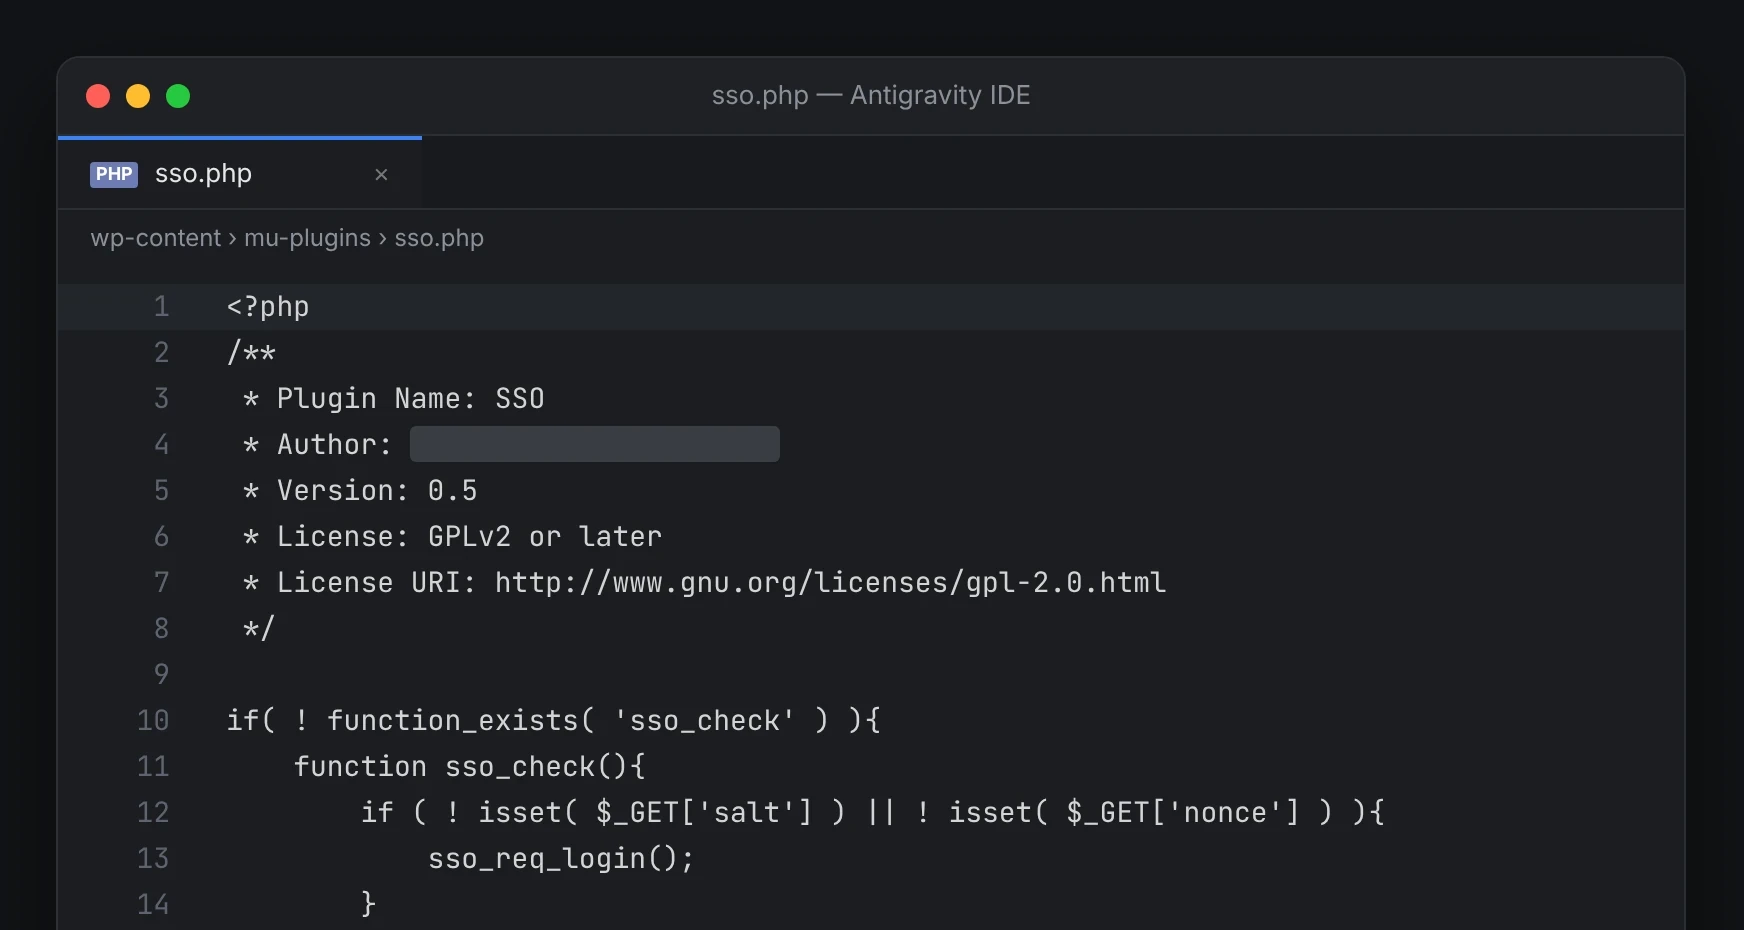
Κώδικας του backdoor mu-plugins/sso.php WordPress · FTP Breach
· Incident Analysis

Κρυφοί administrators σε WordPress με Wordfence Premium

Αδύναμη σύνδεση FTP, ένα αρχείο στο mu-plugins και plugins με αθώα ονόματα έδιναν σε τρίτους συνεχή πρόσβαση administrator, χωρίς να το εντοπίσει το Wordfence.

FTP Credential Leak mu-plugins backdoor Wordfence Bypass User Creation Hook
Διαβάστε την ανάλυση περιστατικού

Συμβουλές για κάθε website

Όσα βλέπουμε ξανά και ξανά στα περιστατικά που χειριζόμαστε, συγκεντρωμένα σε μία πρακτική λίστα προστασίας για κάθε ιδιοκτήτη site και agency.

Must have

Απαραίτητα μέτρα για κάθε επαγγελματικό website
  • Google Search Console & Bing Webmaster Tools. Σε επιθέσεις που επηρεάζουν το SEO, όπως το cloaking ή οι κρυφές σελίδες spam, μόνο αυτά τα εργαλεία θα το εντοπίσουν και θα σας το αναφέρουν. Σας ειδοποιούν επίσης όταν η συμπεριφορά του site αλλάζει απότομα.
  • UptimeRobot ή αντίστοιχο εργαλείο παρακολούθησης. Μαθαίνετε αμέσως αν το site πέσει ή καθυστερεί, πριν το μάθετε από τους πελάτες σας. Παρακολουθήστε και τη λήξη του πιστοποιητικού SSL και του domain.
  • Αντίγραφα ασφαλείας εκτός server (Off-site backups). Αυτόματα, καθημερινά, σε ανεξάρτητο αποθηκευτικό χώρο, με αρκετές ημέρες ιστορικού. Δοκιμάστε μία φορά την επαναφορά: ένα backup που δεν έχει δοκιμαστεί δεν είναι backup.
  • Ενημερώσεις και ελάχιστα plugins. Ενημερωμένος πυρήνας, plugins και themes. Ό,τι δεν χρησιμοποιείτε, διαγράψτε το πλήρως, μην το αφήνετε απλώς απενεργοποιημένο.
  • Ισχυροί, μοναδικοί κωδικοί και 2FA. Password manager, υποχρεωτικό 2FA σε κάθε administrator, στον πάροχο hosting και στο email. Ένας λογαριασμός ανά άτομο, όχι κοινόχρηστα διαπιστευτήρια.
  • SFTP αντί για απλό FTP. Το απλό FTP στέλνει κωδικούς σε plain-text χωρίς κρυπτογράφηση. Κλείστε το FTP και κρατήστε μόνο SFTP ή SSH keys, με τους ελάχιστους δυνατούς λογαριασμούς.

Nice to have

Επιπλέον θωράκιση & προηγμένη προστασία
  • Έναν επαγγελματία που παρακολουθεί και υποστηρίζει το website σας. Μπορεί να το επαναφέρει άμεσα σε περίπτωση επίθεσης ή ακόμη και μιας απλής απροσεξίας σε update.
  • Ειδοποίηση για αλλαγές σε αρχεία (File Integrity Monitoring). Κάθε νέο ή τροποποιημένο αρχείο PHP, ειδικά σε mu-plugins, plugins και uploads, πρέπει να έχει ξεκάθαρη εξήγηση.
  • Activity log ενεργειών. Καταγραφή συνδέσεων, νέων χρηστών και εγκαταστάσεων plugins, ώστε να γνωρίζετε ανά πάσα στιγμή ποιος έκανε τι και πότε.
  • Firewall (WAF) / CDN μπροστά από το site. Φιλτράρει κακόβουλη κίνηση (bots, exploits, brute-force) πριν φτάσει στον origin server και αντέχει απότομες αιχμές επισκεψιμότητας.
  • Περιβάλλον δοκιμών (Staging). Ενημερώσεις, νέα modules και αλλαγές δοκιμάζονται πρώτα στο staging περιβάλλον, ποτέ απευθείας στο ζωντανό site.
  • Κλείδωμα domain και 2FA στον registrar. Αν χαθεί το domain ή αλλάξουν οι DNS εγγραφές, χάνεται αυτόματα και η επικοινωνία email, όχι μόνο το site.

Πώς σας βοηθάμε

Συνδυάζουμε εμπειρία σε forensic analysis, server infrastructure και custom web application architecture για να παρέχουμε οριστικές λύσεις.

Αντιμετώπιση Περιστατικού

Άμεσος εντοπισμός και απομόνωση backdoors, καθαρισμός κακόβουλων αρχείων και βάσης δεδομένων, ανανέωση κλειδιών/κωδικών και ασφαλής επαναφορά.

Έλεγχος Ασφαλείας (Audit)

Ενδελεχής έλεγχος αρχείων, χρηστών, βάσης δεδομένων και δικαιωμάτων server — σε βάθος που κανένα αυτοματοποιημένο plugin δεν μπορεί να καλύψει.

Θωράκιση (Hardening)

Κλείσιμο επισφαλών πρωτοκόλλων (FTP), μετάβαση σε SFTP/SSH keys, αρχή ελαχίστων δικαιωμάτων, υποχρεωτικό 2FA και αυτοματοποιημένοι έλεγχοι ακεραιότητας.

Για Διαφημιστικά Agencies

Οι interactive εφαρμογές, τα promo games και τα portals των καμπανιών σας φιλοξενούνται, παρακολουθούνται και υποστηρίζονται από εμάς με αυστηρά SLA.

Υποψιάζεστε παραβίαση ή θέλετε έλεγχο;

Στείλτε μας τι παρατηρείτε. Απαντάμε άμεσα, με απόλυτη τεχνική σαφήνεια και αυστηρή εχεμύθεια (NDA).

Φόρμα Άμεσης Επικοινωνίας

Συμπληρώστε τα στοιχεία σας και θα επικοινωνήσουμε άμεσα μαζί σας για την εξέταση του περιστατικού.

Χρησιμοποιούμε τα στοιχεία σας αποκλειστικά για την επικοινωνία και τεχνική διερεύνηση του αιτήματός σας με απόλυτη εχεμύθεια. Διαβάστε την Πολιτική Απορρήτου.

Η φόρμα προστατεύεται από reCAPTCHA. Ισχύουν η Πολιτική Απορρήτου και οι Όροι Χρήσης της Google.

ΑΜΕΣΗ ΑΠΟΚΡΙΣΗ

Χρειάζεστε άμεση τεχνική συνδρομή;

Σε επείγοντα περιστατικά παραβίασης ή υποψίας backdoor, η ταχύτητα αντίδρασης περιορίζει τη ζημιά. Επικοινωνήστε απευθείας με τους μηχανικούς μας.

Άμεσοι Δίαυλοι Επικοινωνίας

Προτιμάτε άμεσο προγραμματισμό κλήσης;

Κλείστε 15-min κλήση τώρα
Σύμβαση Εχεμύθειας (NDA) κατόπιν αιτήματος
Χωρίς διάθεση δεδομένων σας σε τρίτους
Πλήρης αναφορά ευρημάτων & μέτρων θωράκισης